日々の開発や運用、問い合わせ対応の中で、「この謎の文字列は何だろう?」「ログのエラー行だけサッと見たい」「CSVが崩れてExcelにうまく貼れない」 といった場面に直面することはありませんか?
最近は生成AIに貼り付けて解読してもらう選択肢もありますが、社内ログや個人情報、トークン、未公開の設定データなどを外部サービスやAIプロンプトに入力するのはセキュリティ上ためらわれるケースが多々あります。
そこで、「通信ゼロ・AI未使用・完全ブラウザ完結で、オフラインでも安全に使えるデコード&整形ツール」を公開しました。
その名も 「fmt」(エフエムティー) です。
貼るだけで「これ何?」がわかる「fmt」とは
- URL: https://fmt.okamomedia.tokyo/
- ソースコード: GitHub - okamoto53515606/fmt (MIT License)
意味のわからない文字列やファイルを画面にペースト(またはドラッグ&ドロップ)するだけで、「それが何なのか」「どこにエラーがあるのか」「中身はどうなっているのか」 を日本語で分かりやすく表示・整形してくれます。
主な特徴
- 通信ゼロ(サーバーレス): 入力した内容はどこにも送信されません。バックエンドAPIやデータベースが存在しない完全クライアントサイド設計です。
- 外部AI・アクセス解析なし: LLMの呼び出しや外部トラッキングは一切行っていません。
- 完全オフライン動作: Service Worker により初回アクセス時に全アセットがキャッシュされるため、機内モードや閉域網環境でも利用可能です。
- 自動マスキング機能: メールアドレスやIPアドレス、AWSアクセスキーなどの機密情報を自動検出し、伏字にしてコピー・保存できます。
アーキテクチャと安全設計
データの安全性を担保するため、徹底した「ブラウザ内完結」の構成をとっています。
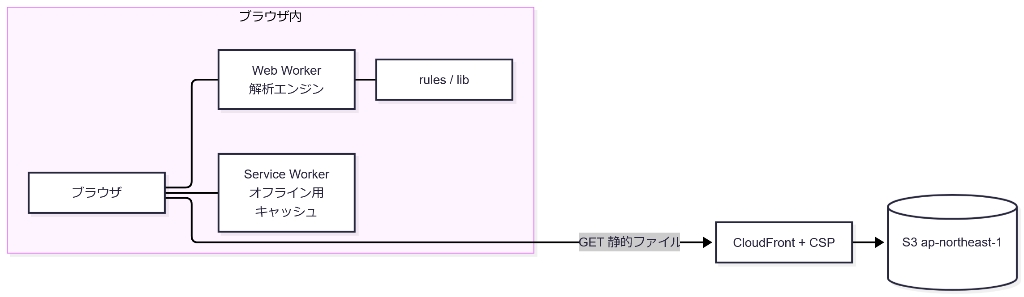
上記の構成図が示す通り、ブラウザはS3/CloudFrontから静的ファイルをGETするのみで、解析処理はすべてブラウザ内部のWeb Worker内で実行されます。
| 領域 | 採用技術・設計方針 |
|---|---|
| ビルド | Vite 8 + TypeScript(strict) |
| 解析 | 独自解析エンジン(Web Worker 上で実行しUIフリーズを防止) |
| 画像 / EXIF | createImageBitmap, exifr, @zxing/library |
| 証明書 | 独自 ASN.1/DER パーサ(X.509, PKCS#1, PKCS#8) |
| 配信 / セキュリティ | CloudFront + S3。CSP(Content Security Policy)で connect-src 'none' を設定し外部通信を全面遮断 |
「どこにもデータを送らない」ことを技術的に保証するため、CloudFrontヘッダで通信先を完全に拒否するCSPを適用しています。
実際の使用シーン
「fmt」が威力を発揮する代表的なユースケースをいくつかご紹介します。
1. 横に長すぎるCSVの縦横変換・Excel連携
列数が多くてスプレッドシートやチャット上でスクロールしないと読めないCSVも、貼り付けるだけで自動解析されます。
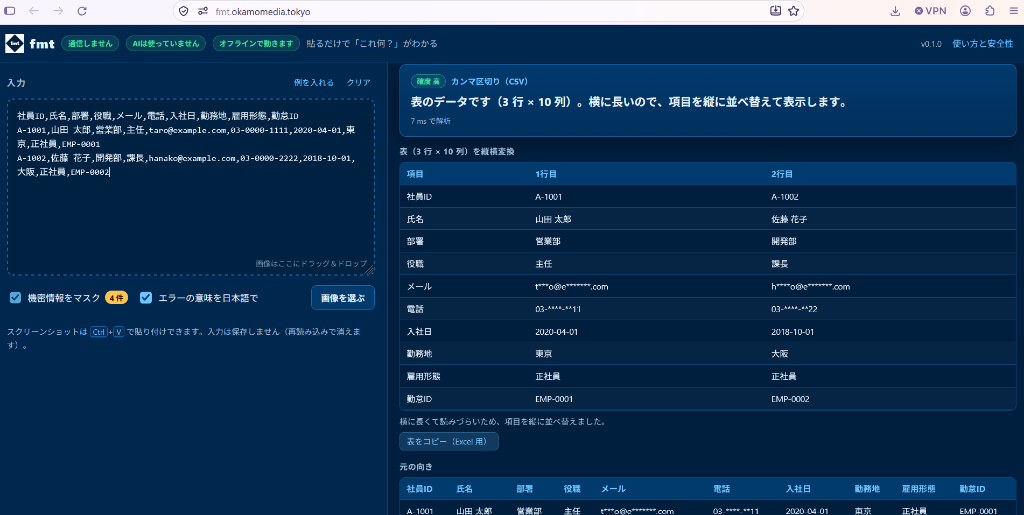
画面のように、横長データを自動で縦横変換して1レコードずつ見やすく並べ替えてくれます。さらに「機密情報をマスク」をONにすることで、メールアドレスや電話番号が即座に伏せ字(t***o@e*******.com など)へ変換されます。
Excelセルへそのまま貼り付けられる「タブ区切りテキスト」や、文字化けを防ぐ「UTF-8 BOM付きCSV」のワンクリック保存も可能です。
2. アクセスログのエラー行抽出・日本語解説
サーバーの生ログが数行送られてきた際、何が起きているのかを瞬時に把握できます。
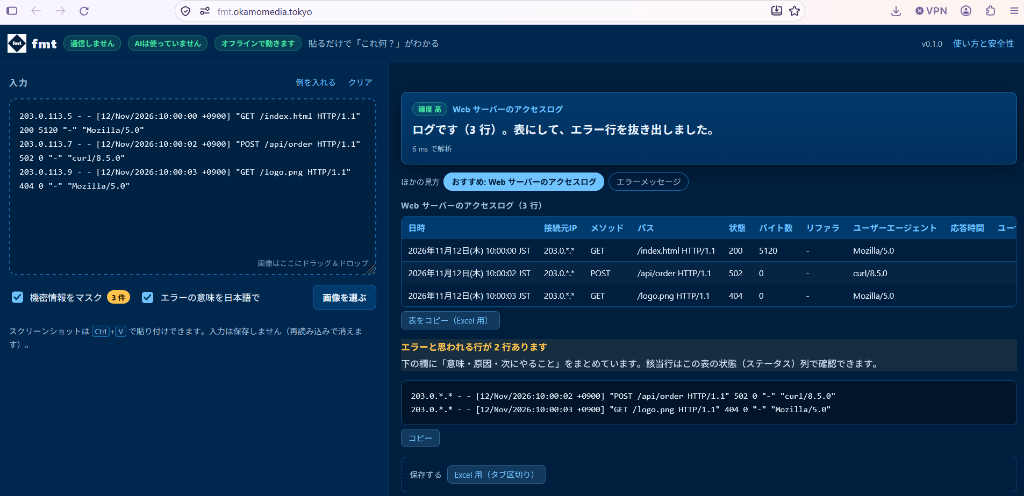
ログを貼ると表形式に整形され、502や404といったエラー行がハイライトされます。下部にはステータスコードの意味やよくある原因、次にやるべきアクションが分かりやすく日本語で表示されます。IPアドレスのマスキングにも対応しています。
3. iPhone写真や画像のメタデータ(EXIF)確認
共有前の写真に位置情報や機密情報が含まれていないか確認したいときも、ドラッグ&ドロップするだけです。
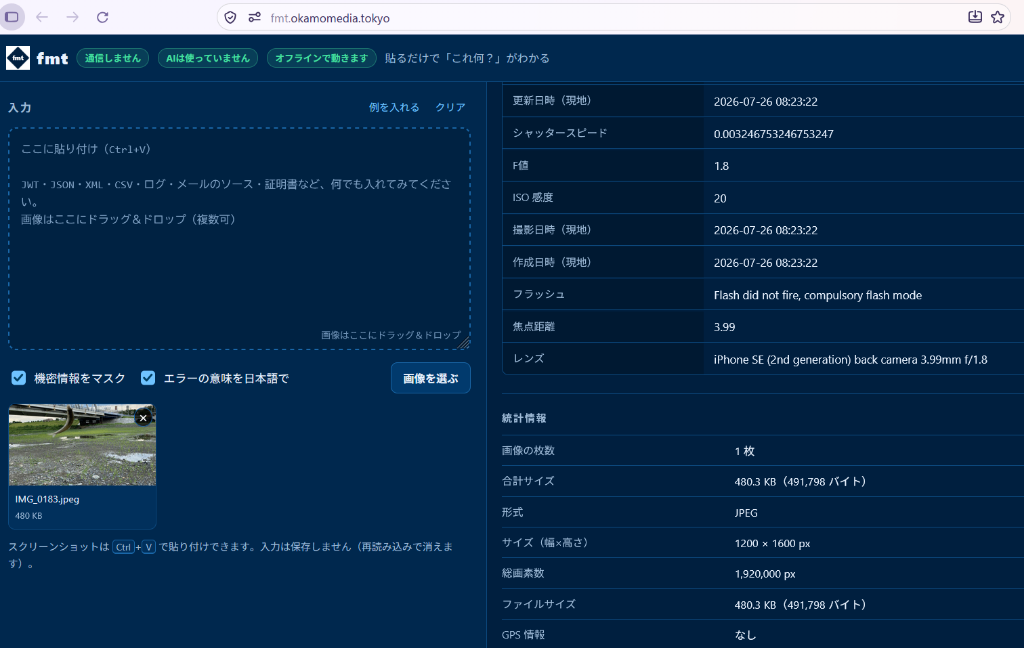
撮影日時、機種名(iPhone SEなど)、レンズ設定、シャッタースピード、GPS位置情報の有無などを一覧で確認できます。HEIC画像もブラウザ内で自動変換されて解析されます。
4. JWTや2段階認証(otpauth)のデコード
- JWT: Base64をデコードし、有効期限が切れていないか、どんなペイロードが含まれているかを即座に可視化します(改ざん検知の検証ではなく中身確認用)。
- 2段階認証設定(otpauth / QRコード): アプリ移行用のURIやQR画像を読み取ると、内部のシークレットキーを検知して「画面共有時に注意すべき秘密情報」として警告を出します。
対応している28種類以上の形式一覧
日常業務で遭遇する多様なフォーマットを自動判別します。現在対応している代表的なデータ形式と判定結果の一覧です。
| # | 貼ったもの | 結果 | 確度 |
|---|---|---|---|
| 1 | 「この長い文字列は何ですか?」と送られてきたトークン | JWT | 高 |
| 2 | 2段階認証の設定情報(otpauth) | 2段階認証の設定情報 | 高 |
| 3 | アプリが読んでくれない設定ファイル(JSON) | JSON(エラーあり) | 中 |
| 4 | API の応答(JSON) | JSON | 高 |
| 5 | メールに貼られていた表(CSV) | カンマ区切り(CSV) | 高 |
| 6 | 列が多くて横に長い表(CSV) | カンマ区切り(CSV) | 高 |
| 7 | 「502 が出ている」と言われたアクセスログ | Web サーバーのアクセスログ | 高 |
| 8 | メールのソース(.eml) | メールのソース | 高 |
| 9 | エンコードされた長い URL(どこが本物?) | URL | 高 |
| 10 | Set-Cookie の生データ | Cookie | 高 |
| 11 | URL エンコードされた日本語 | テキスト(文字だけのデータ) | 低 |
| 12 | Base64 に埋め込まれた画像(data URI) | 画像 | 高 |
| 13 | Base64 を解除しても読めないデータ | バイナリデータ(文字ではありません) | 中 |
| 14 | 文字化けしたテキスト | 文字化け | 高 |
| 15 | 16進ダンプ | テキスト(文字だけのデータ) | 低 |
| 16 | 証明書(PEM) | 証明書 / 鍵 | 高 |
| 17 | 32 桁の英数字(ハッシュ?) | ハッシュ値 | 中 |
| 18 | 英語のエラー(ECONNREFUSED) | エラーメッセージ | 中 |
| 19 | GMT 表記の日時 | 日時 | 高 |
| 20 | 1 行につぶれた XML | XML | 高 |
| 21 | Markdown のメモ(HTML にしたい) | Markdown | 中 |
| 22 | iPhone の写真(EXIF) | 画像 | 高 |
| 23 | QR コードのスクリーンショット | 画像 | 高 |
| 24 | QR が 2段階認証の設定情報だった | 画像 | 高 |
| 25 | ただの文章(判定できないとき) | テキスト(文字だけのデータ) | 低 |
| 26 | お客様の連絡先と接続元 IP 🔒 | テキスト(文字だけのデータ) | 低 |
| 27 | AWS のアカウントIDと API キー 🔒 | テキスト(文字だけのデータ) | 低 |
| 28 | 2段階認証の設定を共有する 🔒 | 2段階認証の設定情報 | 高 |
詳細な動作例(before → after)については、GitHub上の docs/report.md に実際の出力をそのまま並べたレポートを公開しています。
利用上の注意点(制限事項)
便利に使える一方で、完全ローカル&ルールベース解析ならではの割り切りもあります。
- 暗号の復号はしません: 暗号化されたバイナリやハッシュ値(SHA-256等)を元に戻すことは原理上行いません(エントロピーや長さからの推定のみ)。
- 長文翻訳はしません: エラーメッセージは頻出キーワードの辞書引き方式です。長文英語をまるごと翻訳する機能はありません。
- マスキングの目視確認: 高精度な正規表現等で機密候補を伏せ字化しますが、外部送信前には必ず目視での最終チェックを推奨します。
まとめ
「機密情報を含むかもしれない文字列を、安心してサクッと調べたい」という開発者やIT担当者のストレスを解消するために生まれたのが「fmt」です。
インストール不要で、ブラウザのお気に入りに登録しておけばネットワークが切れていても起動します。日々のトラブルシューティングや調査業務のお供に、ぜひ活用してみてください!
- 使ってみる: https://fmt.okamomedia.tokyo/
- GitHubリポジトリ: okamoto53515606/fmt